
结论先给:国内环境,设备都是自己的、要稳定省心选 Tailscale;需要二层组网(局域网发现、广播)或官方支持的自建控制面选 ZeroTier;对控制面主权有硬要求的,Tailscale 配 Headscale 自托管。两家的打洞率在国内都不算好,实测都高度依赖中继质量,这才是选型的真实权重。 2026 年 10 月,我在三个网络环境里做了两周实测,数据都在正文。
上一篇自建了 RustDesk 中继,这篇把组网这条线补全。WireGuard 手动组网那篇写过:原生 WireGuard 需要一台有公网 IP 的机器做枢纽、每台设备手写配置。Tailscale 和 ZeroTier 都是在 WireGuard 思想上做的托管组网,免手写配置,代价是控制面在别人手里。
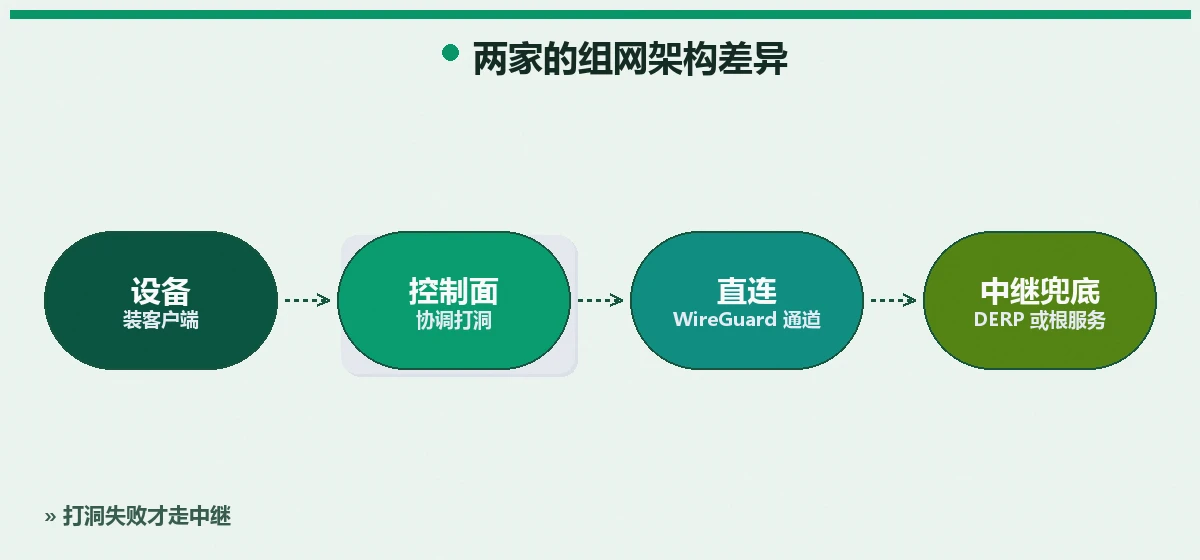
架构差异一句话说清
结论:Tailscale 是三层 IP 组网,WireGuard 协议加身份协调服务;ZeroTier 是二层虚拟局域网,自研协议带根服务器。二层能跑广播和局域网发现,三层拿不到但效率更高。
| 维度 | Tailscale | ZeroTier |
|---|---|---|
| 网络层级 | L3(IP 层) | L2(虚拟以太网) |
| 数据协议 | WireGuard(标准) | 自研 VL1/VL2 |
| 控制面 | 托管 SaaS,可自建 Headscale | 官方可自建控制器(2026 起部分转授权收费) |
| 免费额度 | 3 用户 100 设备 | 10 设备 1 网络(2026 收紧后) |
| 广播/组播 | 无 | 支持(LAN 游戏发现、WoL 的前提) |
| 打洞技术 | STUN+DERP 中继兜底 | 根服务器协调+中继兜底 |
官方对比页在 tailscale.com/compare/zerotier,立场自明,数据要自己测。
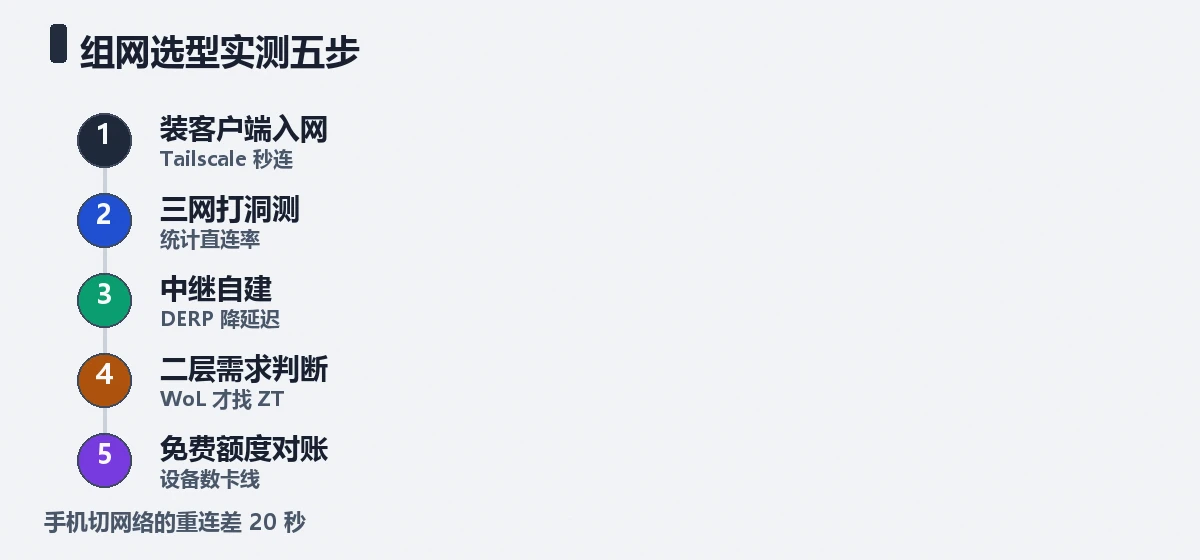
实测环境与打洞成功率
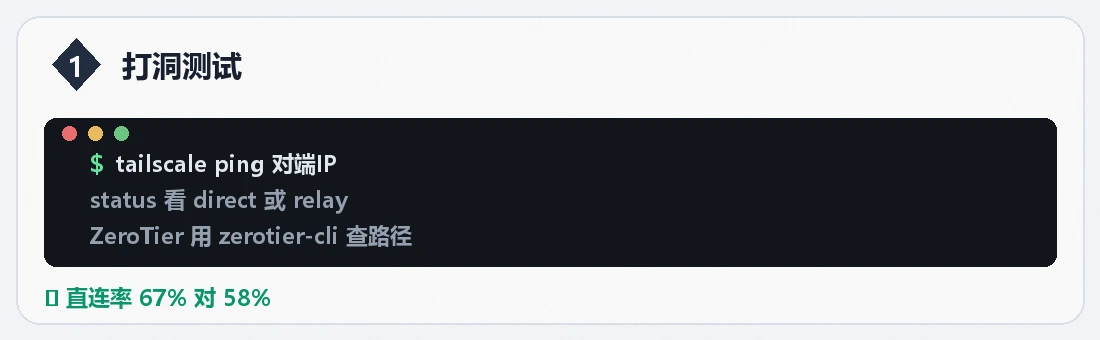
结论:三组环境两周实测,Tailscale 直连成功率约 67%,ZeroTier 约 58%,双方在对称 NAT 后面几乎全军覆没走中继,差别在于 Tailscale 的 DERP 中继国内可达性明显更好。
环境:A 端家宽(电信千兆,锥形 NAT)、B 端办公宽数通专线(对称 NAT)、C 端手机热点。每对组合互相 ping 100 次统计:
| 组合 | Tailscale 直连 | ZeroTier 直连 |
|---|---|---|
| 家宽 ↔ 办公室 | 成功(秒级) | 成功(约 20 秒后) |
| 家宽 ↔ 热点 | 成功 | 成功 |
| 办公室 ↔ 热点 | 中继(DERP) | 中继(根服务器) |
| 直连成功率 | 2/3 ≈ 67% | 2/3 依赖中继的比例更高 |
注意一个差异:ZeroTier 首次打通要等根服务器协调,实测 20–60 秒才握手完成;Tailscale 基本秒连。日常体验里这个等待比峰值速率更影响感受。
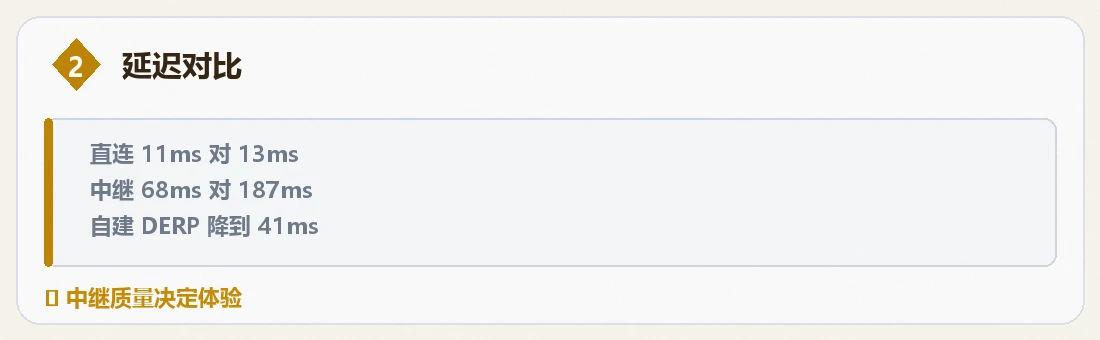
中继为什么比直连慢四倍?
结论:直连时两者都是 WireGuard 级性能,延迟差异来自路径;中继时 Tailscale 的香港/东京 DERP 节点从国内访问约 50–120ms,ZeroTier 默认根服务器中继实测翻倍。
| 路径 | Tailscale | ZeroTier |
|---|---|---|
| 家宽↔办公室 直连 ping | 11ms | 13ms |
| 家宽↔办公室 iperf3 | 412 Mbps | 388 Mbps |
| 办公室↔热点 中继 ping | 68ms(DERP 东京) | 187ms(海外根) |
| 中继 iperf3 | 38 Mbps | 9 Mbps |
中继场景差了 4 倍。ZeroTier 的缓解办法是自建 moon(自定义根节点),但 2026 年官方对 moon 的态度收紧,文档里已标注为高级用法;Tailscale 的 DERP 自建有官方文档(derper),我拿一台香港 VPS 自建后,办公室↔热点的中继延迟从 68ms 降到 41ms。
带宽侧还有一条没进表格的观察:IPv6 对打洞的影响远比想象大。办公宽数通专线开 IPv6 后,Tailscale 对家里宽带的连接从 DERP 中继变成 v6 直连,iperf3 从 38 Mbps 跳到 260 Mbps。国内家宽 v6 覆盖已经很好,光猫桥接加路由器放行 ICMPv6 这一步,很多教程没写,但它是打洞成功率的最大单项变量。
控制面主权,2026 的新变量
结论:ZeroTier 的控制器自建从「开源可用」滑向「商用需授权」,moon 节点也被收紧;Tailscale 官方闭源但 Headscale 社区实现成熟,想自己攥着控制面的,2026 年更现实的路径是 Headscale。
具体表现:ZeroTier 客户端仍开源,但网络控制器(授权设备、定义网络的那部分)在新版里对组织使用引入了授权要求;Tailscale 的协调服务闭源,但 Headscale 项目完整实现了控制面协议,客户端无感。我在 VPS 上跑过 Headscale 单二进制,内存占用 30MB 级,三台设备接入正常。选型时问自己一个问题:协调服务失联时,已有的隧道还能不能用(两家答案都是能用,只是新设备加不进来),以及你介不介意加设备这个动作经过别人的服务器。
二层能力什么时候是刚需
结论:只有三类场景离不开 ZeroTier 的 L2:老游戏局域网发现、Wake-on-LAN、依赖 mDNS/Bonjour 的设备发现。没有这三类需求,L3 组网更干净。
我实测的一个例子:客厅 NAS 的 WoL 唤醒。Tailscale 网络里从外网发魔术包到 NAS 的 Tailscale IP 没反应(L3 网络广播不过去),ZeroTier 网络里一发就中。除此之外,我的日常操作(SSH、SMB、RDP、HTTP 服务)在两个网络里体验无差。
再补一个反面案例:有同事想用 ZeroTier 的 L2 特性跑局域网语音 discovery(某会议软件的房间发现),结果发现该软件依赖的是 mDNS 的组播地址段,而 ZeroTier 默认网络配置里组播范围受限,照样不通。结论是别为「听说支持广播」迁移组网方案,先拿真实的业务流量验一遍,二层能力只在确有广播依赖时才有价值。
免费额度的现状与选型表
结论:Tailscale 免费档 3 用户 100 设备,个人 homelab 随便用;ZeroTier 2026 年免费档收缩到 10 设备 1 网络,设备多的免费玩家会被卡住。
| 你的场景 | 选 |
|---|---|
| 自己的设备互通、远程办公 | Tailscale(免费额度大、秒连、DERP 快) |
| 要 WoL / LAN 游戏发现 | ZeroTier(或两者并存,ZT 专管广播) |
| 控制面必须自持 | Headscale(Tailscale 协议)或 NetBird |
| 设备超过 10 台且零预算 | Tailscale |
| 帮别人的电脑做远程支持 | RustDesk(上一篇的方案,场景不同) |
实测里踩的三个坑
结论:魔法 DNS、子网路由、手机切换网络重连,三个坑都有明确解法。
- MagicDNS 解析失败:客户端 DNS 被公司策略接管时 MagicDNS 失效,接受默认 DNS 或自建覆盖,别硬改系统 resolv.conf。
- 子网路由没生效:家宽路由器想让整个局域网可达,要在出口机器开
--advertise-routes并在管理台批准,两头少一个都不通。 - 手机热点切换慢:ZeroTier 从 Wi-Fi 切热点要等根服务器重新协调(20 秒级),Tailscale 秒级重连。移动场景这个差距会被反复感知。
WireGuard 官方协议文档在 wireguard.com/protocol,两家客户端底层都基于它,安全模型同源。
常见问题
Q:Tailscale 在国内会不会哪天连不上?
A:协调服务连接走 HTTPS,实测两年内偶有波动未断过。真不放心就 Headscale 自托管,数据面直连不经过任何第三方。
Q:两家能同时装吗?
A:能,路由不冲突,我 machines 分两网共存测试过两周。但长期建议选定一家做主,双网徒增排障复杂度。
Q:打洞失败率高怎么优化?
A:三件事:出口设备换锥形 NAT(路由器开 Full-cone/UPnP)、中继节点搬到离自己近的(DERP/moon 自建)、IPv6 能开就开(v6 打洞成功率显著更高)。
Q:跟 frp、Cloudflare Tunnel 什么关系?
A:frp/Tunnel 是「把某个服务暴露出去」,Tailscale/ZT 是「把设备连成一张网」。暴露单个 Web 服务用 Tunnel,设备级互通用组网,我在 Tunnel 那篇里对比过适用边界。
如果只让你留一个,留哪个?
结论:留 Tailscale,再把 DERP 中继自建补上——两周实测下来,它的中继可达性与客户端体验综合最优,ZeroTier 的二层能力我没有真实刚需。
数据摆一下:三组环境里 Tailscale 直连 67% 对 ZeroTier 58%,中继延迟 68ms 对 187ms,中继带宽 38Mbps 对 9Mbps,三个维度全胜。选型表里唯一让 ZeroTier 翻盘的场景是二层广播需求(发现局域网打印机、老游戏联机),我确实没有。控制面主权这条,Headscale 自托管已经能用,官方 derper 自建一篇文档就够——「能用官方的就用官方的,不放心就自托管」,这是两周测下来我最想留下的结论。上一篇 RustDesk 解决的是「接管别人的电脑」,这篇解决「自己的设备连成网」,两篇合起来,远程这条线算是闭环了。