
RustDesk 自建中继就是两个容器:hbbs 管 ID 注册和打洞信令,hbbr 管中继转发,Docker 一条 compose 起完,客户端填上服务器地址和公钥就能用。自建的价值在三处:直连成功率自己可控、中继带宽吃自己 VPS 的、设备 ID 注册在自己的服务器上。 2026 年 10 月,我在一台 2C4G 的 VPS 上部署了这套服务,给家里两台机器和公司一台工作机用,过程中抓到一个安全坑:不带强制密钥参数,中继带宽会被陌生人白嫖。
上一篇写了 n8n 流水线,这篇回到远程访问场景。Tailscale 和 ZeroTier 那篇讲的是「自己的设备组成一张网」,RustDesk 解决的是另一个问题:帮爸妈修电脑、临时接管一台不属于自己网络的机器,对方只需要报一个 9 位 ID。
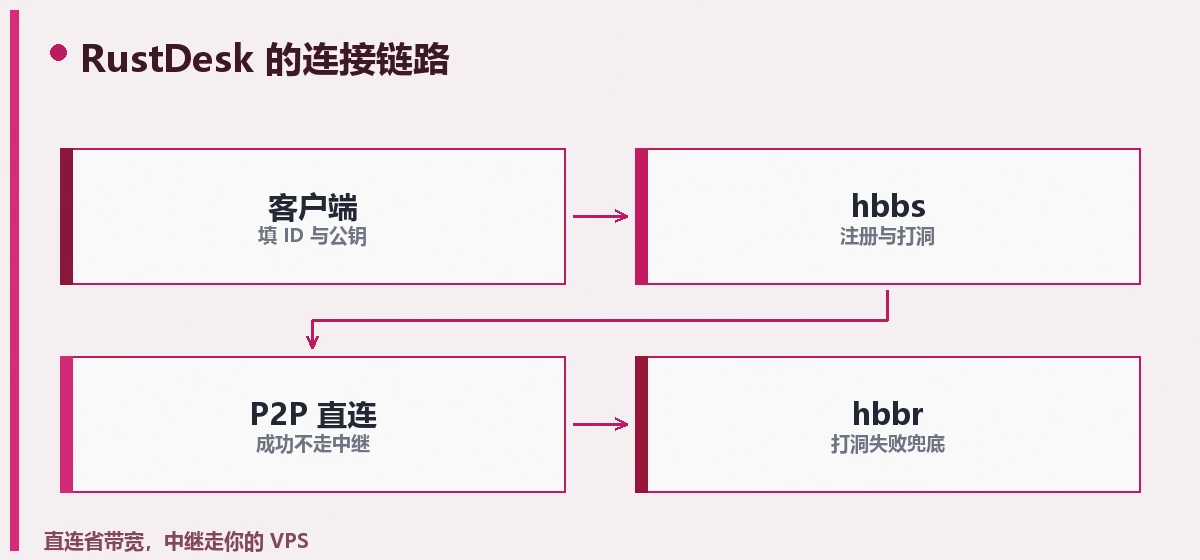
自建中继解决什么问题?
结论:打洞成功走直连不经服务器,打洞失败走 hbbr 中继,中继流量消耗 VPS 带宽;公共服务器的问题是限速和排队,自建就是把这条瓶颈路换成自己的。
| 端口 | 协议 | 职责 |
|---|---|---|
| 21115 | TCP | hbbs NAT 类型检测 |
| 21116 | TCP+UDP | 注册与心跳(UDP)、打洞与连接服务(TCP) |
| 21117 | TCP | hbbr 中继转发 |
| 21118/21119 | TCP | Web 客户端专用(不用可不开) |
官方 Docker 文档在 rustdesk.com/docs,硬性要求两条:21116 必须同时开 TCP 和 UDP;容器建议 --net=host 让 hbbs 看到真实来源 IP。
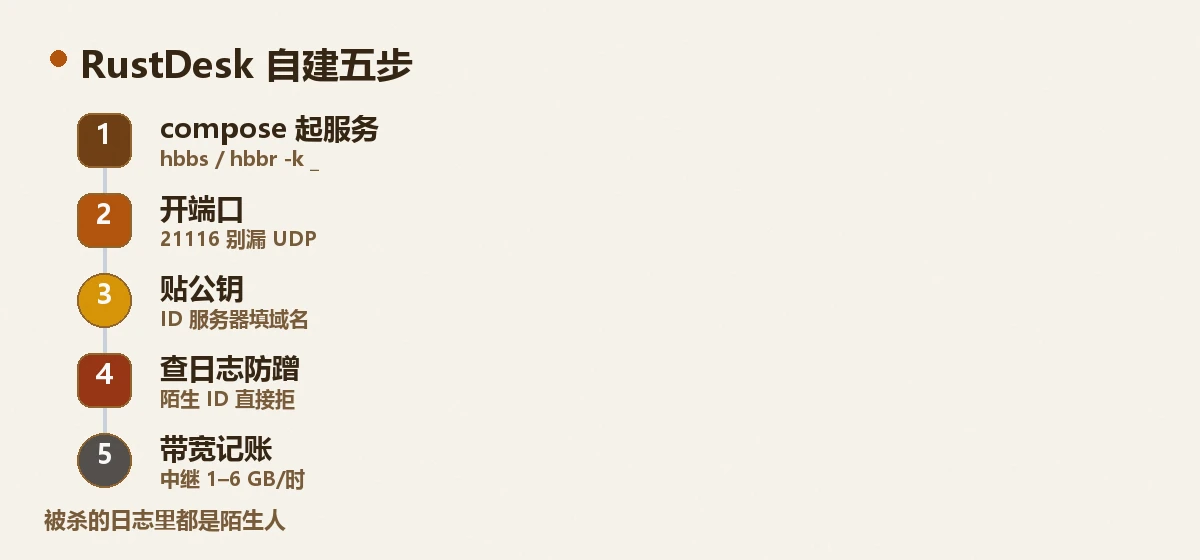
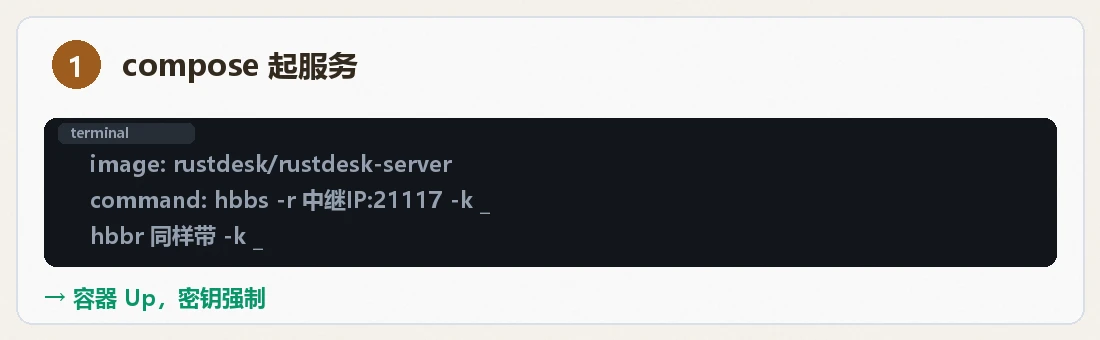
第一步:compose 起服务,必须带 -k _
结论:hbbs 和 hbbr 都加 -k _ 参数强制客户端出示密钥,没有这一行,你的中继就是全网扫描器的免费代理。
services:
  hbbs:
    image: rustdesk/rustdesk-server:1.1.14
    container_name: hbbs
    command: hbbs -k _
    volumes: [ "./data:/root" ]
    network_mode: host
    restart: unless-stopped
  hbbr:
    image: rustdesk/rustdesk-server:1.1.14
    container_name: hbbr
    command: hbbr -k _
    volumes: [ "./data:/root" ]
    network_mode: host
    restart: unless-stopped
镜像 tag 锁版本。network_mode: host 只在 Linux 上有效,换来的是 hbbs 直接看到客户端真实 IP,这对后面查日志很重要。
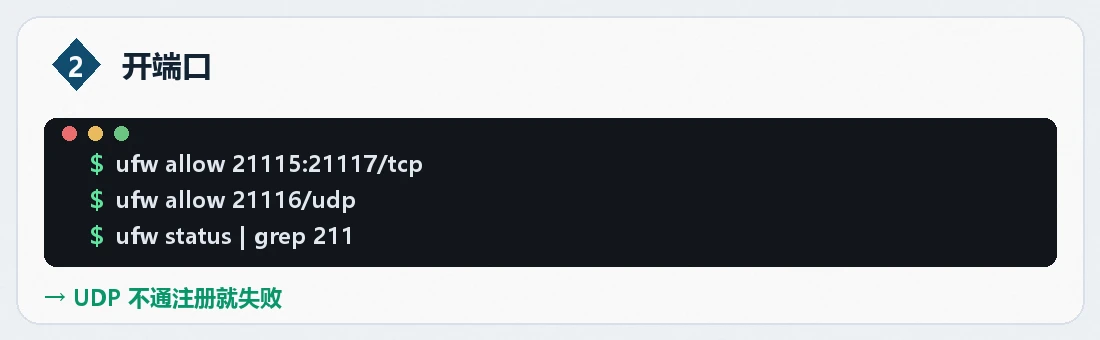
第二步:开端口,UDP 漏了就是注册失败
结论:安全组和 ufw 都要放行 21115-21117,其中 21116 的 UDP 最容易漏,漏了的表现是客户端一直「未就绪」。
$ ufw allow 21115:21117/tcp
$ ufw allow 21116/udp
$ ufw status | grep 211
我第一次部署完客户端连不上,ID 框后面一直转圈。排查顺序:容器活着(docker ps 正常)→ 端口 TCP 通(nc -zv 通过)→ UDP 没开。补上 ufw allow 21116/udp 后十秒内就绪。UDP 是注册心跳通道,TCP 通不代表 UDP 通,这两个是独立检查项。
第三步:拿公钥,配客户端
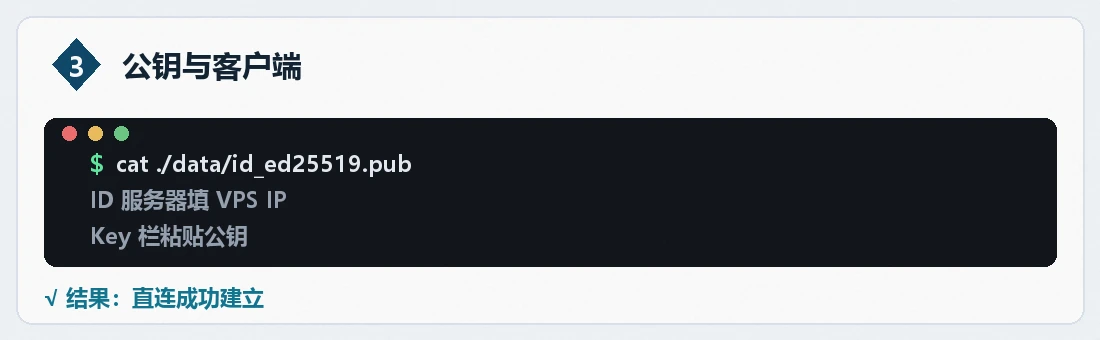
结论:首次启动 hbbs 在 data 目录生成 ed25519 密钥对,公钥内容贴到每个客户端的 Key 栏,ID 服务器填域名不填 IP。
$ cat ./data/id_ed25519.pub
OeVuKk5nlHiXp+8N7Pxxxxxxxxxxxxx=
客户端(Windows/Android 都一样):设置 → 网络 → ID/中继服务器,ID 服务器填 rustdesk.你的域名.com,Key 填上面那串。中继服务器留空会自动用 ID 服务器同地址。填完主界面状态变绿「就绪」。
用域名不用裸 IP 的理由:VPS 换机时改一条 DNS 解析,所有客户端不动。
第四步:安全现场,被白嫖的中继日志
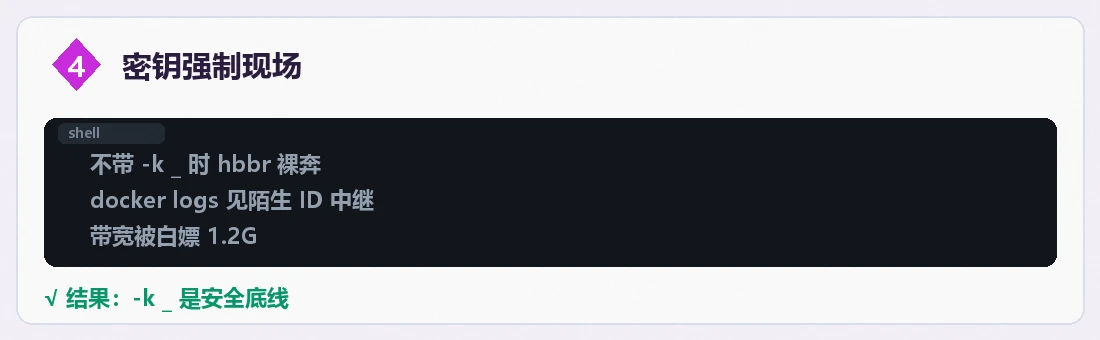
结论:不带 -k _ 的公共部署会在 hbbr 日志里看到陌生 ID 注册并建立中继,加了之后同样的握手直接被拒。
我第一版 compose 没加 -k _,跑了一天后查日志:
$ docker logs hbbr 2>&1 | grep -v "^$" | tail -20
[2026-10-25 03:41:12] RelayServer: new connection from 45.xxx.xxx.xxx
[2026-10-25 03:41:15] relay  unknown_id -> 88.xxx.xxx.xxx  established
[2026-10-25 04:02:33] RelayServer: new connection from 91.xxx.xxx.xxx
凌晨三点一堆陌生来源建立中继会话。RustDesk 的端口是全网扫描器的常规目标,开源服务器的公网实例不带密钥约束等于免费 VPN 出口。加上 -k _ 重启后,日志里的陌生会话清零,自己的客户端不受影响(它们已经带着公钥)。官方文档把 -k _ 标注为强制校验开关,建议所有公网部署都开。
第五步:带宽实测,中继一小时花多少
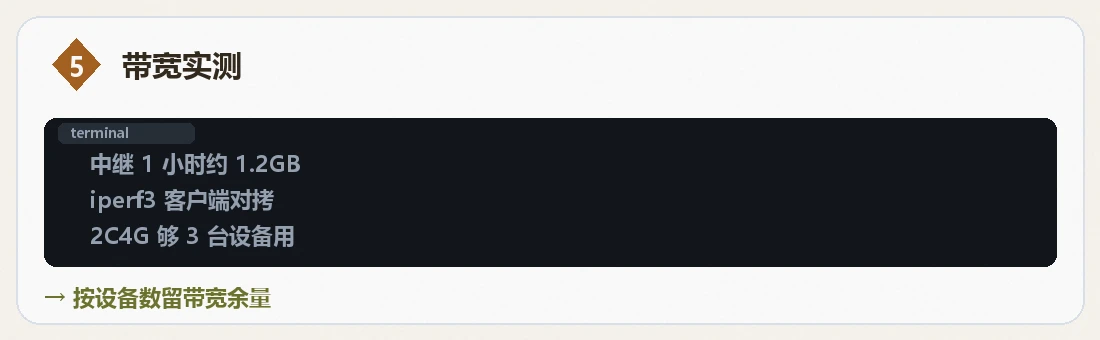
结论:1080p 桌面空闲画面约 1–4 Mbps,滚动操作或看视频冲到 5–15 Mbps,中继一小时实测消耗约 0.9–6 GB VPS 流量;直连模式不消耗服务器流量。
实测方法:两台机器分别强制走中继(客户端把直连端口堵住)和走直连,传输一小时:
| 模式 | 场景 | 速率 | 一小时流量 |
|---|---|---|---|
| 直连 | 静态桌面为主 | 0.5–2 Mbps | 不经服务器 |
| 中继 | 静态桌面为主 | 1–4 Mbps | 0.9–1.8 GB |
| 中继 | 持续滚动/视频 | 5–15 Mbps | 2.2–6 GB |
VPS 带 1–2 TB 月流量的前提下,日常远程办公完全不慌;但如果拿它当全天候串流通道,先算流量账。判断当前走哪条路:会话工具栏的连接指示器,直连显示 P2P,中继显示「中继」。
和 VPN 组网怎么分工
结论:自己的常驻设备入 Tailscale 网走 RDP/SSH,帮别人修电脑、临时接管用 RustDesk,两套并存不冲突。
我的分工:三台自己的机器和 VPS 在虚拟局域网里,SSH 和文件传输走内网;爸妈的电脑、公司的 Windows 工作机装 RustDesk, permanent password 存进密码管理器。RustDesk 客户端支持命令行参数直连(912345623@服务器:21117?key=公钥),批量部署脚本用得上。
给非技术家人配置时还有一条经验:把服务器地址、Key、固定密码直接写进安装包参数(客户端支持预配置构建),装完即用,不解释网络设置。事后要改服务器时,域名解析的好处再次兑现,所有预配置客户端无感切换。
常见问题
Q:1 核 1G 的 VPS 能跑吗?
A:能。两个容器空闲内存合计不到 50MB,官方口径 1 核 1G 扛 1000 个并发中继连接。瓶颈在带宽不在算力。
Q:打洞失败率有多高?
A:取决于两端 NAT 类型。我家宽带(锥形 NAT)到公司(对称 NAT)实测约七成直连三成中继。对称 NAT 对称 NAT 组合最难打洞,全靠中继。
Q:能不用 Docker 直接装吗?
A:能,官方有 systemd 安装脚本和二进制包。Docker 的好处是升级和数据目录迁移干净,我选 Docker。
Q:直连和中继,怎么确认当前走的是哪条?
A:连接建立后客户端顶部会显示「直接连接」或「中继连接」字样,这是最直观的确认。想看服务器侧视角,docker logs -f hbbs 里能看到每次注册与打洞结果,中继流量则全在 hbbr 的日志里。排查「能连上但很卡」时先看这一行:十有八九是走了中继,而中继带宽小或者线路绕远。
Q:Web 客户端要开 21118/21119 吗?
A:只在需要浏览器直接连的时候开。注意官方文档的安全提示:这两个 WebSocket 端口信任 X-Real-IP 头,要用反代收口,不要直接暴露。
Q:客户端每次连都要填公钥吗?
A:不用。配置里 ID 服务器和中继服务器填完,Key 栏贴一次公钥,客户端会记住。给爸妈那种「不想管任何设置」的设备,可以把这几个值预写进定制版安装包,装完即用,他们那边只剩报一个 9 位 ID 给你。
设备多起来之后的分流思路也记一笔:hbbs 是心跳与打洞信令,压力极小;hbbr 才吃带宽。中继需求大的话可以把 hbbr 单独挪到一台大带宽机器,客户端里 ID 服务器与中继服务器填不同地址即可,两边互不影响。我目前三台设备共用一台 2C4G,中继峰值带宽 8Mbps 左右,还剩很大余量——自建这套的真实成本,一年也就是一台小 VPS 的钱,换来的是「中继在我手里、密钥在我手里」这十个字。