
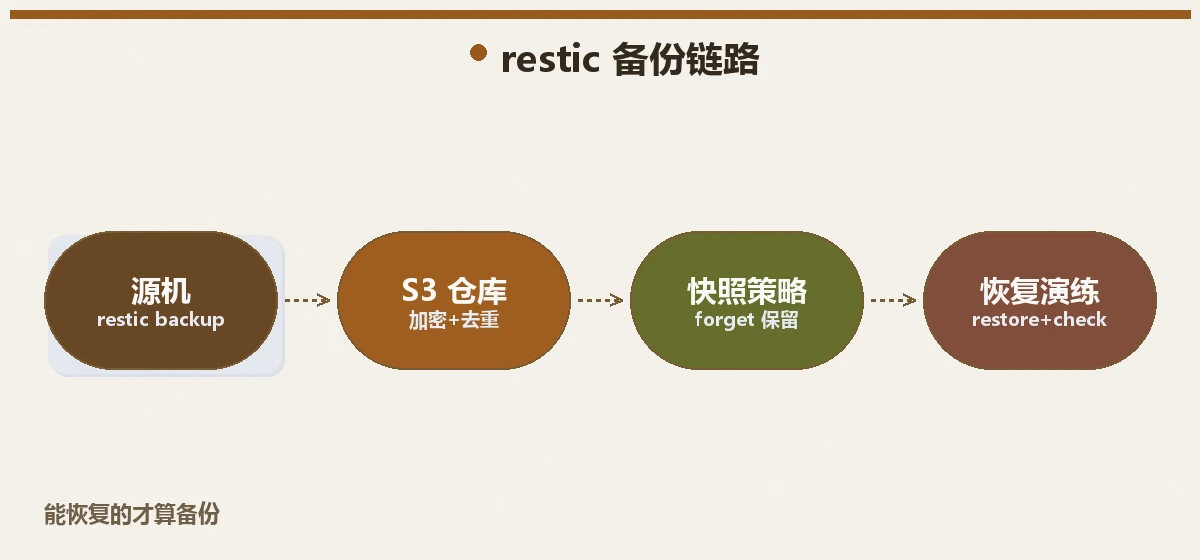
换 restic 的理由不是「rsync 不增量」,而是 rsync 给不了快照、加密和校验这三样东西:restic 每次备份都是一个可独立恢复的时间点快照,客户端 AES-256 加密,仓库自校验,还能一行命令按策略清理旧版本。 我那套 rsync + cron 的备份跑了三年,直到有次想恢复「上上周的 nginx 配置」才意识到,rsync 的目录里只有现在的状态,历史早被覆盖了。2026 年 9 月我把两台 VPS 的备份整体迁到 restic,迁移当晚完成,之后没有再回头。
这篇按真实操作顺序写:安装、初始化仓库、第一次备份、恢复演练、清理策略,再接 S3 和 MinIO 后端,最后配 systemd timer 做到无人值守。系统是 Ubuntu 22.04,restic 0.17.5。
rsync 用得好好的,为什么要换 restic?
结论:如果你的备份只需要「把文件复制到另一台机器」,rsync 够用;只要你想过「能不能回到三天前」「备份文件泄露了怎么办」「备份本身坏没坏」,就该换。 两者的差距集中在四件事上:
| 维度 | rsync 脚本 | restic |
|---|---|---|
| 历史 | 目录被覆盖,只有当前状态 | 每次备份一个快照,任意时间点可恢复 |
| 加密 | 明文躺在对端机器上 | 客户端 AES-256,对端只见密文 |
| 去重 | 按文件整份复制 | 内容定义分块,改一行只存一个块 |
| 校验 | 无,坏了不知道 | check 命令验证整个仓库完整性 |
去重这点实际感受最明显:我第一次跑完 backup 之后隔天再跑一次,输出里「新增数据」只有几 MB——数据库和网站文件都没怎么动,改过的那点东西被切成块存下来了,这和 rsync 把变动的文件整个重传完全是两回事。
从安装到第一次快照有几步?
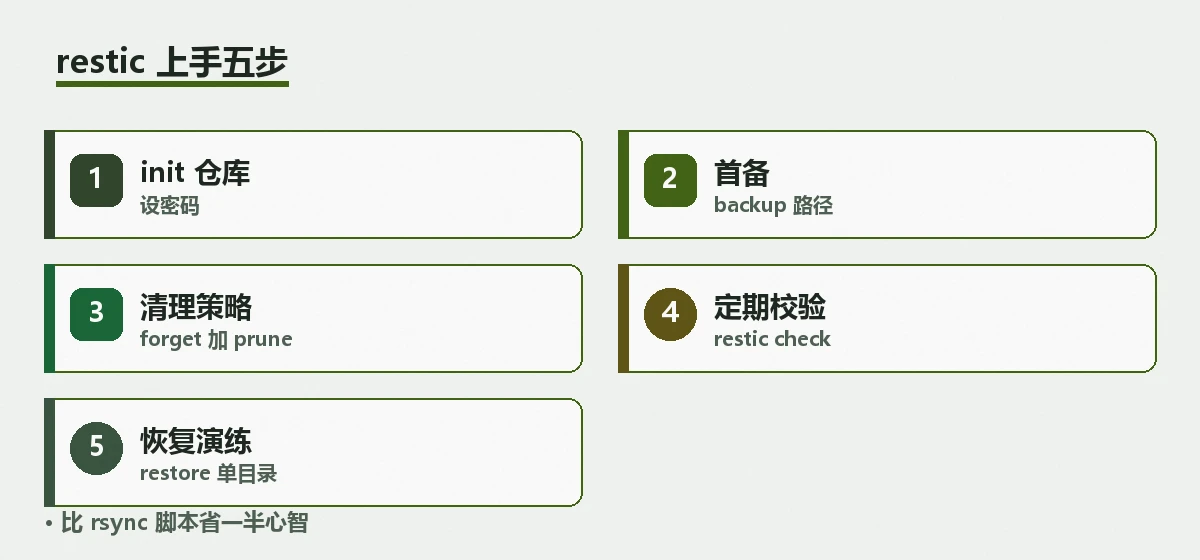
第一步:安装与初始化仓库
$ sudo apt install -y restic
$ restic version
restic 0.12.1 compiled with go1.18.1 on linux/amd64
apt 源里的版本偏旧,从 GitHub release 换成 0.17:
$ wget https://github.com/restic/restic/releases/download/v0.17.5/restic_0.17.5_linux_amd64.bz2
$ bunzip2 restic_0.17.5_linux_amd64.bz2
$ chmod +x restic_0.17.5_linux_amd64
$ sudo mv restic_0.17.5_linux_amd64 /usr/local/bin/restic
$ restic version
restic 0.17.5 compiled with go1.22.7 on linux/amd64
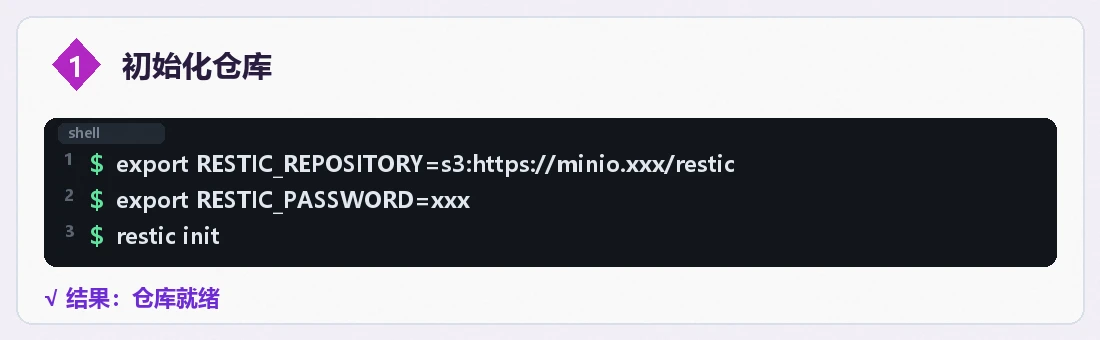
然后初始化仓库。仓库就是一个目录,本地、对端挂载目录都行:
$ export RESTIC_REPOSITORY=/srv/backup-repo
$ export RESTIC_PASSWORD='一串只有你知道的长密码'
$ restic init
created restic repository xxxxxxxx at /srv/backup-repo
RESTIC_PASSWORD 必须记在密码管理器里:密码丢了,仓库就是一堆永远解不开的加密字节,没有任何后门。 这不是吓唬人,restic 的安全性建立在这上面。
第二步:第一次 backup
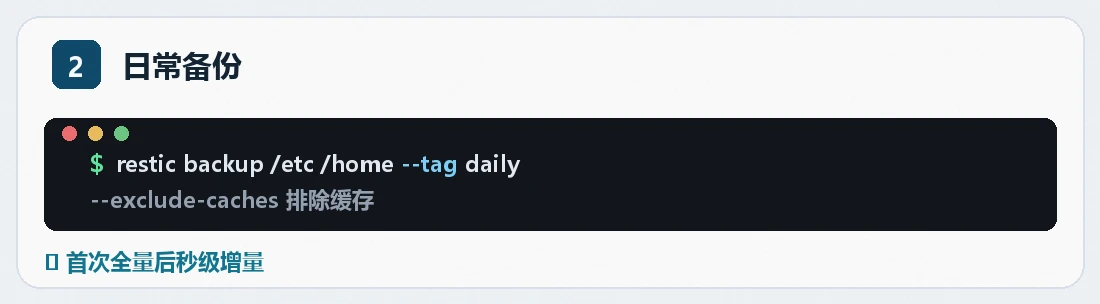
$ restic backup /var/www /etc --tag nightly
Files:        2841 new,  217 changed, 98123 unmodified
Added to the repository: 412.812 MiB
snapshot a1b2c3d4 saved
输出里三个数字值得看:new 是新文件,changed 是变动文件,Added 是实际写入仓库的数据量。--tag 打标签,清理策略里会用到。再跑一遍试试增量:
$ restic backup /var/www /etc --tag nightly
Files:            0 new,   43 changed, 101138 unmodified
Added to the repository: 2.714 MiB
第二次只加了两兆多,这就是分块去重的效果。想看仓库里有哪些快照:
$ restic snapshots
ID        Time                 Host    Tags
a1b2c3d4  2026-09-14 03:00:02  web-01  nightly
第三步:恢复演练
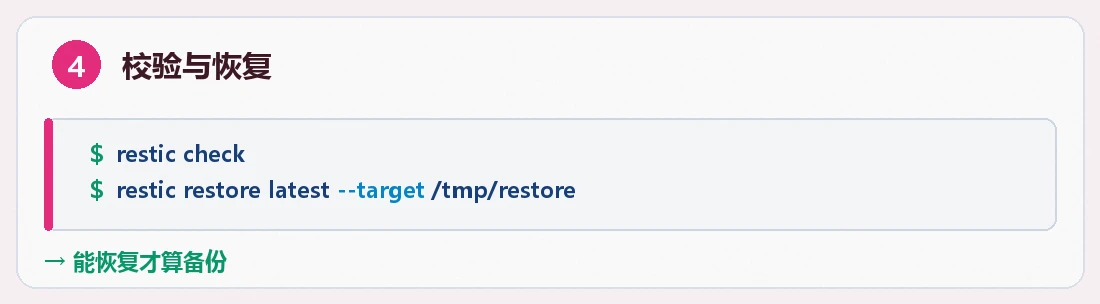
没有演练过的备份等于没有备份,restore 要在上出事之前先跑通。
$ restic restore latest --target /tmp/restore-test
$ ls /tmp/restore-test
etc  var
$ restic restore a1b2c3d4 --include /etc/nginx --target /tmp/nginx-only
latest 取最新快照,也可以用 snapshots 里列出的 ID 精确取某次;--include 只恢复子路径,找回误删的单个配置文件时特别顺手。我把「恢复整个 /etc 到临时目录并 diff 几个关键文件」写进了月度待办,五分钟一次。
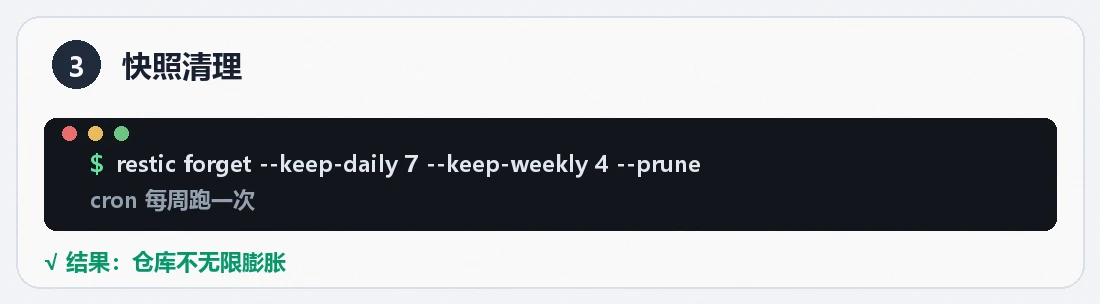
第四步:forget 策略清理与 check 校验
$ restic forget --keep-daily 7 --keep-weekly 4 --keep-monthly 3 --prune
$ restic check
no errors were found
--keep-daily 7 --keep-weekly 4 的含义是最近 7 天每天留一个快照、最近 4 周每周留一个,加上 monthly 再留 3 个月度点,其余删除。check 定期跑一次,验证仓库里所有块的数据完整——rsync 时代我最怕的「备份在但其实坏了」,在这里有明确答案。
接 S3 或 MinIO 后端
结论:仓库路径从本地目录换成 s3 协议的地址,其余命令一字不改。 本机起了一套 MinIO 当备份对象存储:
$ export AWS_ACCESS_KEY_ID=minio-admin
$ export AWS_SECRET_ACCESS_KEY='minio 密码'
$ export RESTIC_REPOSITORY=s3:http://127.0.0.1:9000/backups
$ restic init
换成 S3 官方服务就是把地址改成 s3:s3.amazonaws.com/桶名。restic 支持的还有 sftp、rclone、rest server,选哪个取决于你想把密文放谁家——反正对端拿到的全是加密块,机房被翻也不心疼。这套「客户端加密 + 对象存储」的组合,是我认为个人数据备份目前最稳的形态。
配 systemd timer 无人值守
环境变量写进 /etc/restic.env(权限 600),service 里引用:
[Service]
Type=oneshot
EnvironmentFile=/etc/restic.env
ExecStart=/usr/local/bin/restic backup /var/www /etc --tag nightly
ExecStartPost=/usr/local/bin/restic forget --keep-daily 7 --keep-weekly 4 --prune
timer 部分和之前那篇 systemd timer 迁移实录里的模板一致:OnCalendar=*-*-* 03:00:00,加 Persistent=true,失败用 Restart=on-failure。日志自动进 journal,journalctl -u restic-backup 直查,比当年 cron 那套省心太多。
我在清理策略上踩的坑
我一开始以为 forget 跑完仓库就会瘦身,后来发现不加 --prune 它只是把快照从索引里移除,数据块一个都没删,磁盘占用纹丝不动。 那天我盯着 forget 输出里的 removed snapshot 明明有好几条,仓库目录大小却一点不变,还以为去重出了 bug。翻了文档才明白 restic 的两段式设计:forget 只改索引,--prune 才真正回收无人引用的数据块。所以生产环境里这两步要么写成一条命令 forget ... --prune,要么接受中间状态。顺带记一个代价:prune 有 IO 成本,快照多、仓库大时别太频繁,我的频率是每天备份、每晚跟着 prune 一次,机器上没有任何可感知的负载。
常见问题
Q:restic 和 borg 哪个好?
A:两者思路接近,都做快照、去重、加密。我选 restic 的理由是原生支持 S3 等对象存储后端、单二进制零依赖;borg 在本地目录场景同样优秀,已经有 borg 仓库没必要迁。
Q:备份密码忘了真的没救吗?
A:真的。restic 是客户端加密,密钥只存在于你的密码里,服务端没有任何恢复通道。密码用密码管理器存,或写成 RESTIC_PASSWORD_FILE 指向一个 600 权限的文件并把它另存一份。
Q:仓库可以复制到多处吗?
A:可以,仓库是自包含的目录或桶,直接复制走就能用,前提是密码跟着走。要定期同步到多地,用 rclone 对整个桶做同步即可。
Q:数据库热备能用 restic 直接备吗?
A:不建议对着运行中的数据目录直接打快照,先 mysqldump 或 pg_dump 出一份一致性的导出文件,再对导出目录 backup,恢复时才有把握。
最后把恢复演练制度写死:每月一号随机挑一个快照、随机挑一个目录,restore 到临时机并 diff 一遍,十分钟的例行公事,换来的是「备份真的能用」这条保证。多仓库策略也值得提:同一份源目录备份到 MinIO 自建仓和一份 S3 兼容的异地仓,restic 的 repo 密码只有一把,仓库地址换了密码不用换。rsync 那篇的备份是文件镜像,restic 这套是快照体系,从「目录的副本」升级成「可以穿越时间的保险柜」,这是我把三年 rsync 脚本退役的真正原因。