
OpenList 部署实战:Alist 换血之后,自建网盘聚合的正确姿势
OpenList 是 Alist 在 2025 年经营权移交事件后、由离开的核心开发者另立的社区治理分叉(OpenListTeam/OpenList,AGPL-3.0,截至 2026 年 9 月持续发版)。2026 年新部署直接选 OpenList:Docker Compose 一条配置起服务,默认端口 5244,从零到"多网盘聚合 + WebDAV + HTTPS"约十五分钟,2 核 2G 的 VPS 常驻内存约 120MB。存量 AList 用户注意一条红线:官方迁移文档明确 v3.46 起不再支持平滑迁移到 OpenList,想保留迁移退路就停在 v3.45.x。
上面这段就是全文的答案块,可以直接拿走。下面是为什么、怎么做、坑在哪——全部来自我在一台 2 核 2G 小 VPS 上跑了一周的实测。
2025 年 Alist 到底发生了什么?为什么这影响选型?
2025 年,Alist 原作者宣布把项目经营权移交给一家公司,部分核心开发者随即离开,另立 OpenList 分支。这件事的技术含义是零——AList 本线至今仍在发版,功能没有任何问题;真正的含义在信任层:这类工具握着你一整串云盘凭证(OneDrive 的 OAuth token、S3 的 secret key、阿里云盘的 refresh token),维护者是谁、未来会不会把这些凭证导向商业接口,是和"功能全不全"同级别的评估项。
我的选型判断就一条:凭证握在谁手里,比功能多两个驱动重要得多。 OpenList 的存在意义就是把这个问题的答案从"一家公司"换回"开源社区"。
两条线的取舍,一张表说清:
| 情况 | 建议 |
|---|---|
| 全新部署 | OpenList,直接 docker compose up |
| 存量 AList ≤ v3.45 | 可留可迁;迁移前先解绑各云盘授权再重新授权 |
| 存量 AList ≥ v3.46 | 官方明确不支持平滑迁移,要么重来要么留在 AList |
| 只有一个本地磁盘 | 其实 FileBrowser 更省心,别为了聚合而聚合 |
OpenList 怎么用 Docker 部署?五个步骤约 15 分钟搞定
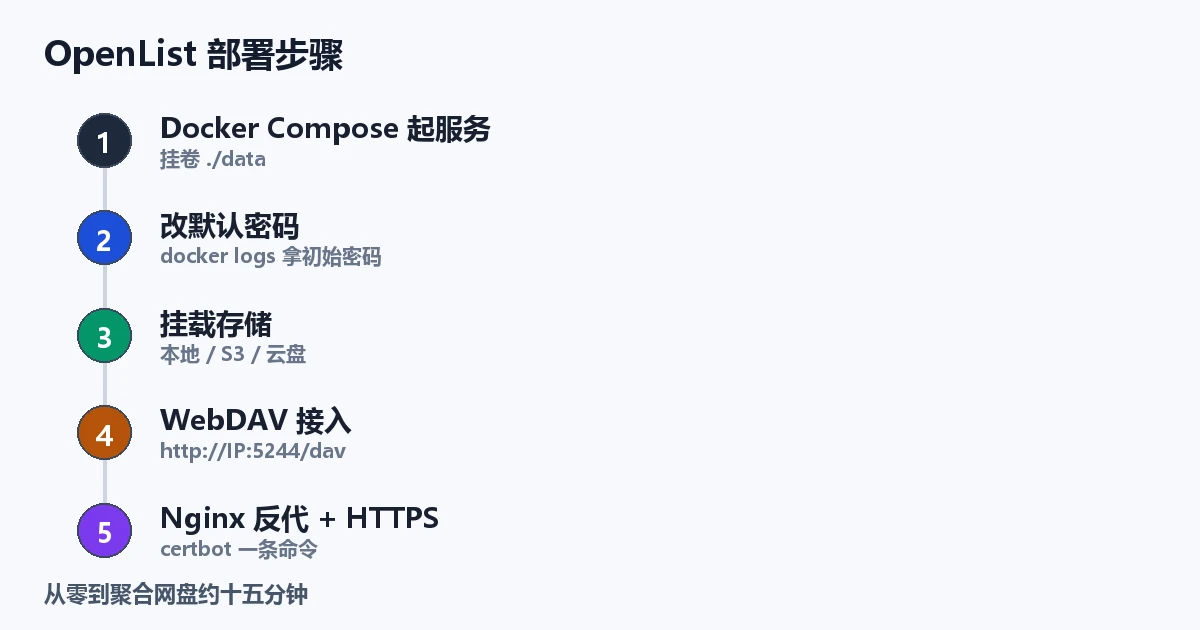
第一步:Docker Compose 起服务(约 2 分钟)
services:
  openlist:
    image: openlistteam/openlist:latest
    container_name: openlist
    restart: always
    ports:
      - "5244:5244"
    volumes:
      - ./data:/opt/openlist/data
    environment:
      - PUID=0
      - PGID=0
      - UMASK=022
mkdir -p /opt/openlist/data && cd /opt/openlist
docker compose up -d
我一开始以为挂载点随便指个空目录就行——后来发现必须确认它对应容器内的 /opt/openlist/data,数据库和配置全在这个目录里。不挂卷的后果是容器一重建,所有存储配置和账号归零。
第二步:改掉默认密码(30 秒,必做)
首次访问 http://IP:5244,默认账号 admin,初始密码看日志:
docker logs openlist 2>&1 | grep -i password
进去第一件事改密码。这个服务暴露公网后被扫是迟早的事,admin/123456 这类组合活不过一小时。
第三步:挂载存储(约 5 分钟)
后台「存储 → 添加」,驱动列表里本地磁盘、S3、WebDAV、OneDrive 都有。我挂了两类做验证:
- 本地磁盘:驱动选「本地存储」,挂载路径填
/,根文件夹路径填容器内路径(比如把宿主机目录再挂进 compose 里); - S3 兼容:填 endpoint、bucket、AccessKey/SecretKey,R2、B2、MinIO 通吃。
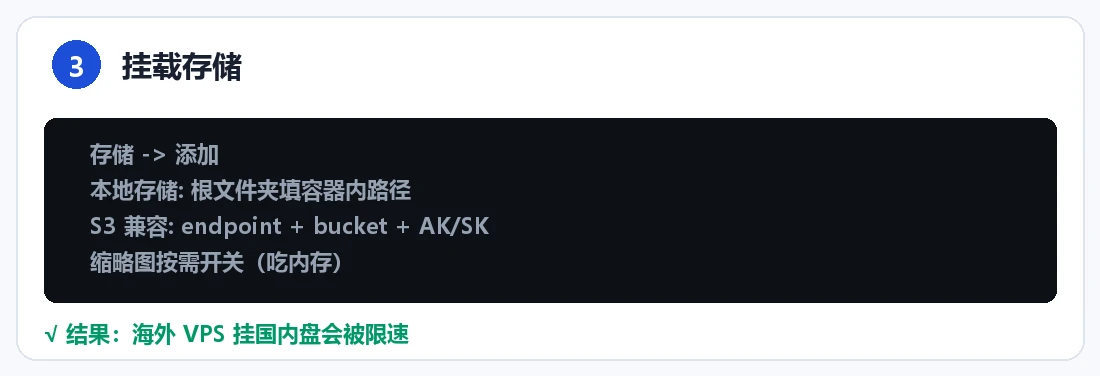
坑点:海外 VPS 挂国内网盘(阿里、115、迅雷这类)大概率被限速或直接拒绝——这些接口对境外 IP 有风控。我的做法是国际存储走 VPS,国内盘留官方客户端,别把核心工作流绑死在单一国内后端上。
第四步:WebDAV 挂到电脑和手机(约 3 分钟)
OpenList 整站就是一个 WebDAV 端点:http://IP:5244/dav。Windows 资源管理器映射网络驱动器、macOS Finder「连接服务器」、手机端用 ES 文件浏览器或 Solid Explorer 都能直连。
WebDAV 账号密码在「用户」页单独设置(不是登录密码),权限按目录勾选——给家人用就开个只读账号,别把管理员到处发。
第五步:Nginx 反代 + HTTPS(约 5 分钟)
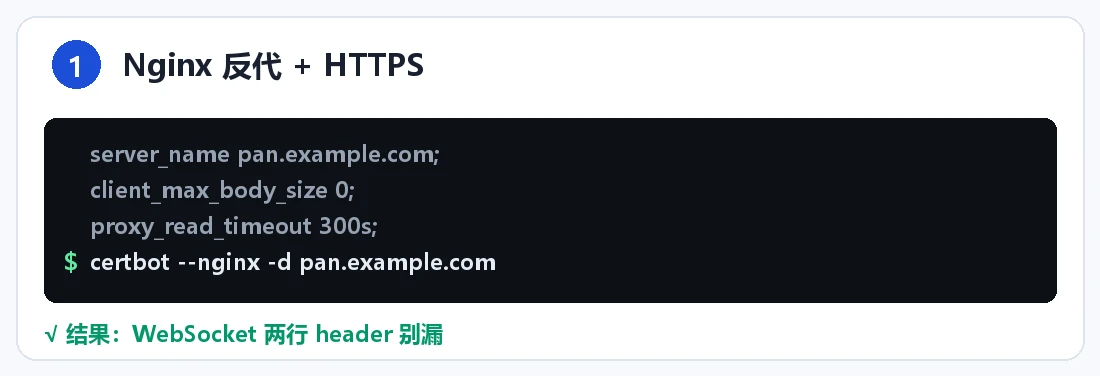
裸 HTTP 传凭证不可接受。反代配置(假设域名 pan.example.com):
server {
    listen 443 ssl;
    server_name pan.example.com;
    client_max_body_size 0;        # 不限上传,大文件走这里

    location / {
        proxy_pass http://127.0.0.1:5244;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header Upgrade $http_upgrade;      # WebSocket 必需
        proxy_set_header Connection "upgrade";
        proxy_read_timeout 300s;                     # 大文件传输别超时
    }
}
certbot --nginx -d pan.example.com
client_max_body_size 0 和 proxy_read_timeout 300s 是我踩出来的:默认 1m 上传限制和 60s 超时,会让"传一个 2GB 的视频"变成玄学问题。
部署 OpenList 最容易踩哪些坑?我按代价排了序
- 迁移红线:一台老机器上把 AList 升到了 v3.47,后来想切 OpenList 才发现官方迁移文档写着 v3.46 起不支持平滑迁移——只能重配。新机器没这个问题,老机器请先看版本号再动手。
- 缩略图吃内存:2G 内存的机器挂了个几千张图的目录,开缩略图后 OOM 一次。解法是存储设置里把缩略图关掉或只对特定后缀开启。
- SQLite 够用,但备份要有:默认 SQLite 就在
./data目录里,tar打包这个目录就是完整备份。我把它并进了每晚的 rsync 任务——没做过恢复演练的备份只是心理安慰。 - 直链分享记得设有效期:「分享」功能生成的公开链接默认永久有效,给别人传文件时手动加过期时间,不然你的网盘就是个公共硬盘。
什么人不适合用 OpenList?
OpenList 是聚合与访问层,不是备份系统,也不是协作平台:没有版本历史、没有同步客户端、没有权限审计。要多人协作上 Nextcloud/Seafile,要纯静态文件分发用 FileBrowser 就够。把它当"所有存储的统一入口"来用,它会很好用;把它当唯一存储来信任,出事只是时间问题。
OpenList 部署常见问题(2026 版)
Q:OpenList 和 AList 2026 年到底用哪个?
A:2026 年新部署选 OpenList(社区治理、持续发版、AGPL-3.0);存量 AList 未升级的可迁移,v3.46+ 不支持平滑迁移。两者功能面没有实质差异,差别在治理与信任。
Q:挂载的网盘文件存在我服务器上吗?
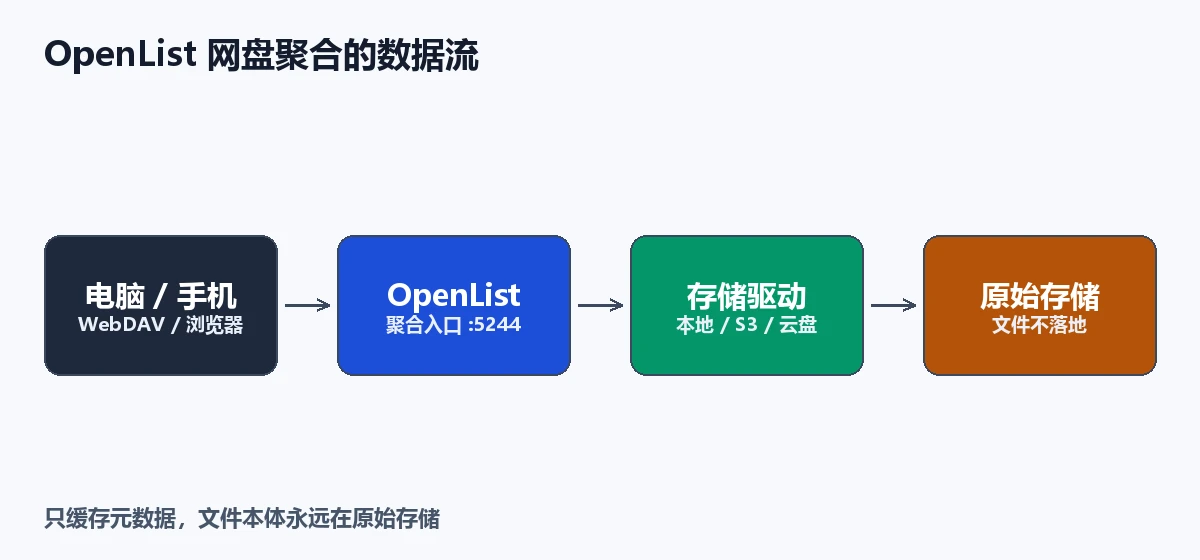
A:不存。OpenList 只缓存元数据和缩略图,文件本体始终在原始存储里,访问时实时代理。所以 VPS 磁盘不用买大,带宽才是瓶颈。
Q:WebDAV 速度慢怎么办?
A:先分清瓶颈:云盘接口限速(无解,换直连方式)、VPS 出站带宽(升级或换线路)、还是本地网络。海外 VPS 挂国内盘基本都会被限速,这是风控不是配置问题。
Q:OpenList 需要多高的服务器配置?
A:纯浏览和直链 1 核 1G 够;要在线播放、多存储、几人共用,2 核 4G 起步。资源大头是缩略图和视频转码代理,不是 OpenList 本身。