
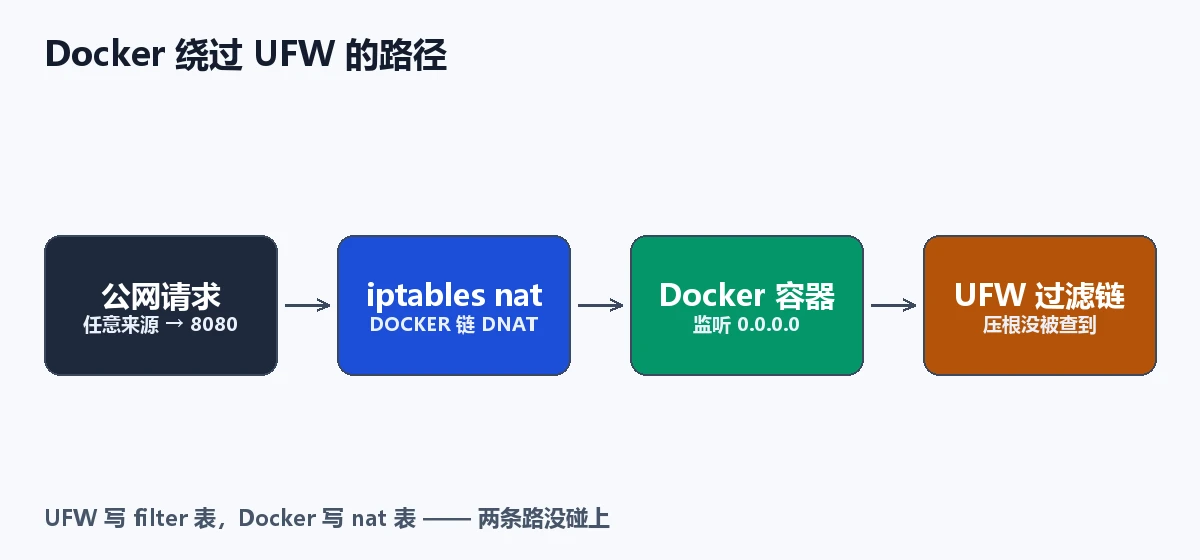
UFW 默认管不住 Docker 发布的端口,因为 Docker 绕过 UFW 直接往 iptables 的 nat 表插了 DNAT 规则。 具体来说:docker run -p 8080:80 会在 nat 表的 DOCKER 链里加一条"进 8080 就转发到容器"的规则,而这个链不在 UFW 生成的 ufw-user-input 链的管辖范围内——UFW 写的是 filter 表,Docker 走的是 nat 表,两条路根本没碰上。我在一台 Debian 12 + Docker 27 的机器上实测:ufw status 显示只放行了 22/443,nmap 扫这台机器却能看到 8080、3001、5244 全部 open。下面给四种解法,从最省事到最彻底。
上面这段就是全文的结论块,可以直接拿走。下面是原理、解法、验证。
为什么 UFW 和 Docker 会打架?
根因是一张表 vs 另一张表。 UFW 是 iptables 的语法糖,它只在 filter 表里生成 ufw-before-input、ufw-user-input 这些链,靠 INPUT 链的跳转来放行或拒绝;Docker 则在 nat 表里插自己的 DOCKER 链,并在 filter 表里插 DOCKER 链,跳转优先级排在 UFW 的链之前。数据包走 nat/PREROUTING 时被 DNAT 到容器地址,等它再进 filter/FORWARD 时,命中的是 DOCKER 链而不是 ufw-user-input——所以 UFW 里写的 deny 压根没被查。
# 看证据:UFW 说只开了 22,Docker 却插了一堆
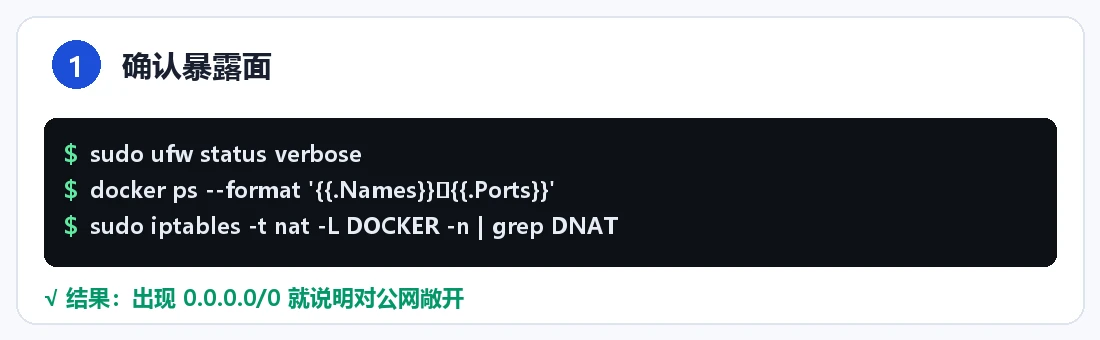
$ sudo ufw status verbose
Status: active
To                         Action      From
22/tcp                     ALLOW       Anywhere

$ sudo iptables -t nat -L DOCKER -n --line-numbers | head
Chain DOCKER (2 references)
1  RETURN  all  --  0.0.0.0/0  0.0.0.0/0
2  DNAT    tcp  --  0.0.0.0/0  0.0.0.0/0  tcp dpt:8080 to:172.17.0.2:80
3  DNAT    tcp  --  0.0.0.0/0  0.0.0.0/0  tcp dpt:3001 to:172.17.0.3:3001
0.0.0.0/0 就是"任意来源"。只要这里出现一条 DNAT,那个端口对公网就是敞开的,和 ufw status 写了什么无关。
四种解法怎么选?
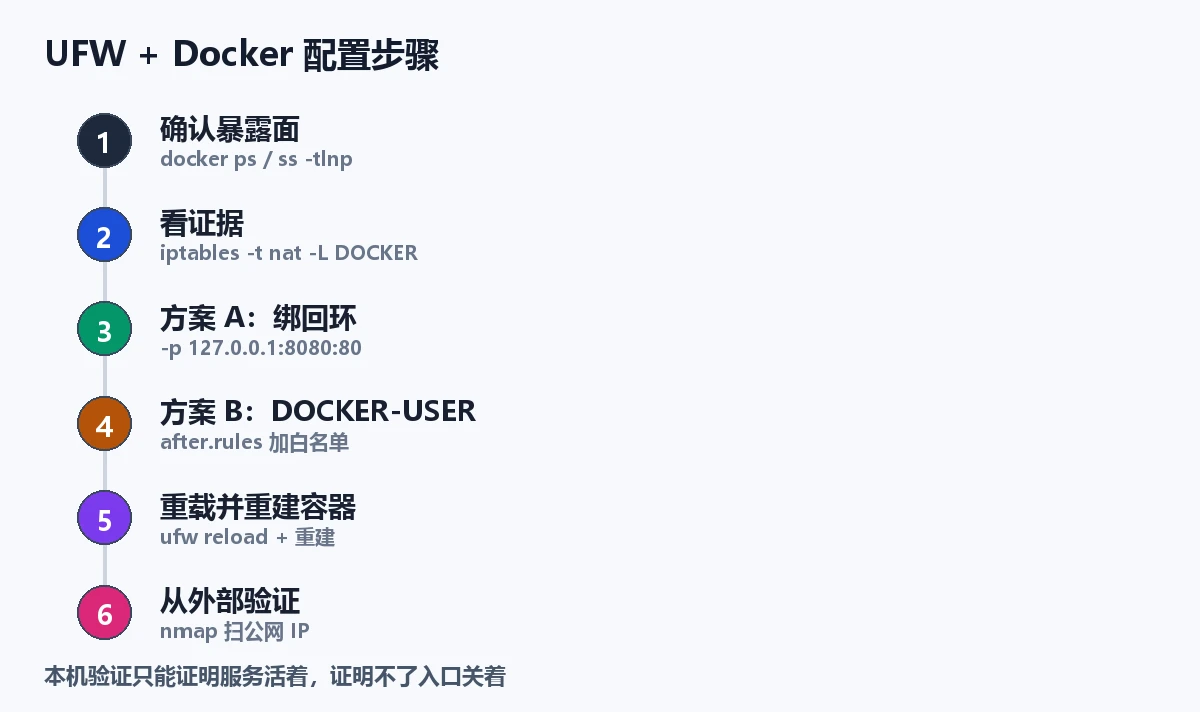
结论:能用"绑本机地址"就用它;需要某个端口对外时,用 DOCKER-USER 链做白名单;不想动 iptables 就上 ufw-docker 工具。
| 解法 | 做法 | 适用 | 副作用 |
|---|---|---|---|
| A. 绑定回环地址 | -p 127.0.0.1:8080:80 |
服务前面有 Nginx / Tunnel 反代 | 最干净,零额外配置 |
| B. DOCKER-USER 链 | 在 /etc/ufw/after.rules 里加白名单 |
需要对外,但要限来源 | 规则顺序敏感 |
| C. ufw-docker 工具 | 装 ufw-docker 并 ufw-docker allow |
想继续用 ufw 命令习惯 |
多一个第三方脚本 |
| D. 云安全组兜底 | 上游安全组只放 22/443 | 所有云厂商 VPS | 不解决本机层面 |
解法 A 的本质是让 Docker 不要插那条 0.0.0.0/0 的 DNAT:指定 127.0.0.1 后,规则只对回环生效,公网连接压根不会被转发。这也是我现在的默认做法——
解法 A:绑回环(推荐)
# 改端口映射,加 127.0.0.1 前缀
$ docker run -d --name uptime-kuma --restart=always \
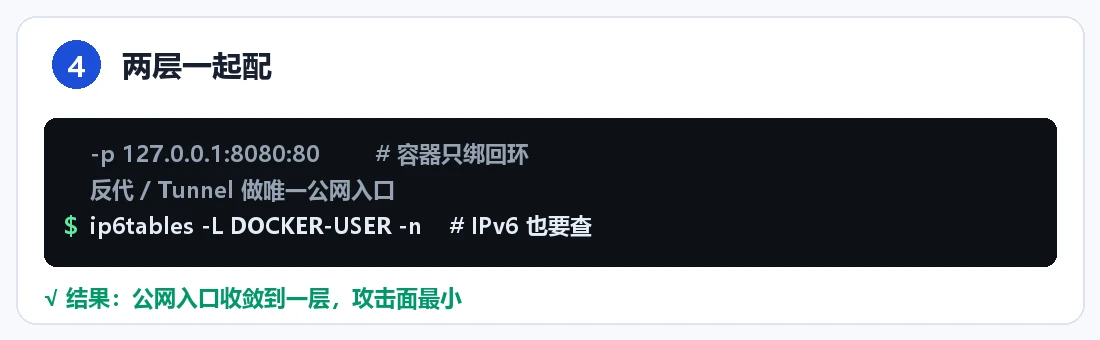
    -p 127.0.0.1:3001:3001 \
    -v uptime-kuma:/app/data \
    louislam/uptime-kuma:1
docker compose 里同理,ports 写成字符串形式:
services:
  app:
    image: nginx:alpine
    ports:
      - "127.0.0.1:8080:80"    # 注意必须带引号,否则 YAML 会按 60 进制解析
这个引号坑很隐蔽:8090:80 这种写法在某些 YAML 解析器里会被当成 sexagesimal(六十进制)整数。带引号最稳。
解法 B:DOCKER-USER 链做白名单
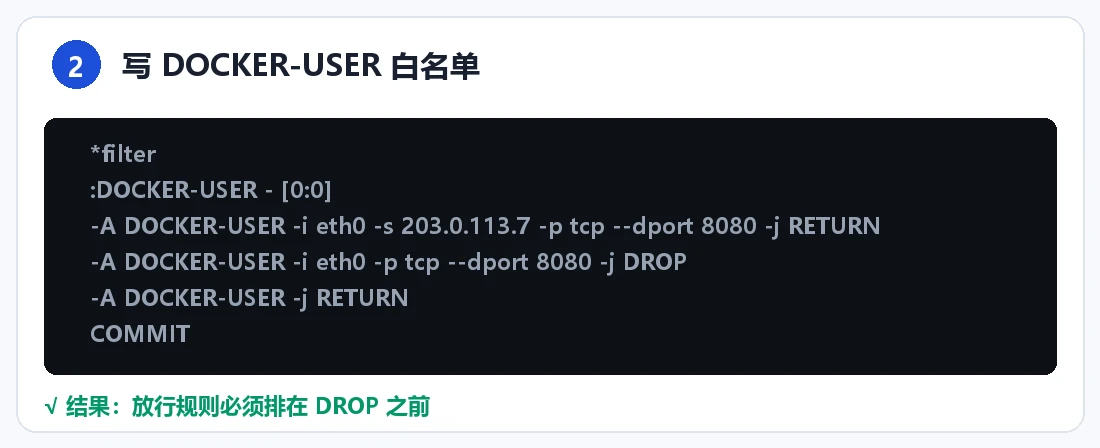
需要在保留 UFW 的前提下让某个端口只对特定来源开放,就编辑 /etc/ufw/after.rules,在文件末尾、COMMIT 之前插入:
*filter
:DOCKER-USER - [0:0]
# 允许指定来源访问 8080
-A DOCKER-USER -i eth0 -s 203.0.113.7 -p tcp --dport 8080 -j RETURN
# 其余来源访问 8080 一律丢弃
-A DOCKER-USER -i eth0 -p tcp --dport 8080 -j DROP
# 其他流量放行,交给 Docker 后续链
-A DOCKER-USER -j RETURN
COMMIT
DOCKER-USER 是 Docker 官方留的"用户自定义钩子",它的位置在 DOCKER 链之前,所以能拦住转发。顺序是全部:RETURN 放行必须在 DROP 之前,写反了连白名单来源都会被丢。
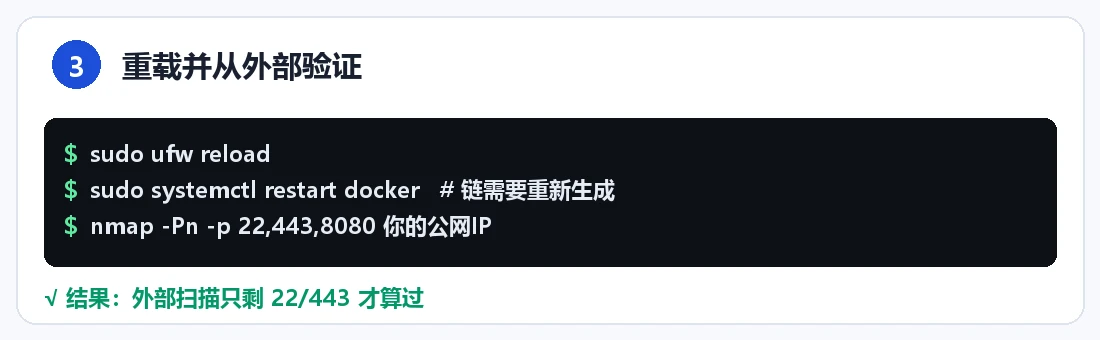
$ sudo ufw reload
$ sudo iptables -L DOCKER-USER -n --line-numbers
解法 C:ufw-docker 工具
不想手写 iptables,可以装社区脚本 ufw-docker(chaifeng/ufw-docker)。它会把 UFW 和 Docker 的链接起来,之后就能用熟悉的命令风格:
$ sudo wget -O /usr/local/bin/ufw-docker \
    https://github.com/chaifeng/ufw-docker/raw/master/ufw-docker
$ sudo chmod +x /usr/local/bin/ufw-docker
$ sudo ufw-docker install
$ sudo ufw-docker allow uptime-kuma 3001/tcp     # 只放行这个容器的这个端口
$ sudo ufw-docker list uptime-kuma
它 2025 年就停止活跃维护了,功能稳定但要注意:内核或 Docker 大版本升级后重新跑一次 ufw-docker install 确认链还在。
解法 D:云安全组兜底
云厂商的安全组在网络层就已经把包丢了,本机 iptables 怎么配都影响不到它。最稳的姿势是两层都配:安全组只放 22/443,本机再用 A 或 B 处理内网与 Docker 之间的边界。安全组漏了,本机还能兜住;本机配错了,安全组还在。
怎么验证真的堵上了?
结论:别只看 ufw status,要从机器外面扫。 本机 curl 127.0.0.1:8080 通不代表没暴露。
# 视角 1:本机监听情况
$ ss -tlnp | grep -E '8080|3001'

# 视角 2:iptables 里还有没有 0.0.0.0/0 的 DNAT
$ sudo iptables -t nat -L DOCKER -n | grep DNAT

# 视角 3(唯一可信):从另一台机器扫
$ nmap -Pn -p 22,443,8080,3001,5244 你的公网IP
三条全部符合预期才算过:ss 里是 127.0.0.1:8080 而不是 0.0.0.0:8080;iptables 里那条 DNAT 的来源变成了 127.0.0.1/32;外部 nmap 只有 22/443 是 open。
三个真会踩的坑
ufw reload不会重写 Docker 的链。改完after.rules后我发现旧规则还在——因为 Docker 是在容器启动时插规则的。要么重启 Docker(systemctl restart docker),要么重启对应容器,新链才会生效。- IPv6 是另一套规则。
iptables换成ip6tables,DOCKER-USER也有一条独立的DOCKER-USER链。只在 iptables 里配了规则、IPv6 没配的机器,从 IPv6 网络照样能连进去。服务器有公网 IPv6 的话,用ip6tables -L DOCKER-USER -n查一遍。 - 反代和防火墙要一起想。如果你用 Nginx 反代 或者 Cloudflare Tunnel 做入口,正确姿势是容器只绑 127.0.0.1,公网入口只有反代那一层——这才是真正意义上的"只有一个 443 暴露"。
UFW + Docker 常见问题(2026)
Q:为什么 ufw deny 8080 完全不起作用?
A:因为 Docker 的转发走 nat 表的 DOCKER 链,UFW 的拒绝规则在 filter 表的 ufw-user-input 链里,两者的匹配路径不重叠。要拦 Docker 端口,只能用 DOCKER-USER 链、绑定回环地址,或上游安全组。
Q:不装 UFW,直接用 iptables 写行不行?
A:行,但没必要。建议 UFW 管常规端口、after.rules 里的 DOCKER-USER 管容器端口,两套各司其职,规则可读性最好。
Q:Docker Swarm / K8s 也是同样的绕法吗?
A:Swarm 的 ingress 网络同样会插 iptables 规则,绕法一致;K8s 的 kube-proxy 会自己写一堆 NAT 规则,更建议在网络层(NetworkPolicy)解决,别指望 UFW。
Q:怎么一眼看出哪些容器端口暴露了公网?
A:docker ps --format '{{.Names}}\t{{.Ports}}',看端口前面有没有 127.0.0.1:。没有前缀、直接 0.0.0.0:8080->80/tcp 的,就是暴露状态。
Q:机器重启后 DOCKER-USER 里的规则会丢吗?
写在 /etc/ufw/after.rules 里的一般不会丢——UFW 启动时会重新加载它。但Docker 自己插的 nat 规则是随容器启动重建的,如果你把白名单写在了 Docker 的链里而不是 DOCKER-USER,容器一重启就前功尽弃。所以规则一定要落在 after.rules 的 DOCKER-USER 段。
Q:容器里用 host 网络模式,这套还适用吗?
不完全适用。network_mode: host 的容器不经过 Docker 的 NAT 链,端口直接由容器进程监听宿主机,这时应回到 UFW 的常规 filter 规则来处理,DOCKER-USER 拦不到它。改网络模式前先想清楚这一步。
Q:有没有一条命令能把当前暴露面列全?
有。docker ps --format '{{.Names}}\t{{.Ports}}' 看容器侧,ss -tlnp 看宿主机侧,两者对照即可。注意看 0.0.0.0 和 127.0.0.1 的区别——前者对公网敞开,后者只对本机。
一句总结
防火墙这件事最反直觉的地方是:你以为在配"拒绝",其实系统在配"放行",而在 Docker 面前你的拒绝根本没被读到。配完一定要从外部扫一次——本机验证只能证明"服务活着",证明不了"入口关着"。